四类数字控制权
明确计算、数据、AI与组织协同控制权。
ARCHITECTURE FIRST
四类控制权明确守什么,五业务域划定边界,七层架构确定能力部署位置。
明确计算、数据、AI与组织协同控制权。
统一业务、数据与AI的边界规则。
确定能力部署层、责任人与验证对象。
DIGITAL CONTROL RIGHTS
计算运行在可管理、可审计的环境。
数据位置、流向与交换规则清楚。
模型、知识、工具与Agent按权使用。
人与AI的分工、责任和成果可追溯。
FIVE BUSINESS DOMAINS
核心代码、算法、密钥等高价值资产。
业务系统、数据平台与私域AI。
承接获准的互联网与公域任务。
Agent在任务沙箱中按临时授权执行。
官网、伙伴平台、开放API等外部服务。
SEVEN-LAYER TECHNOLOGY STACK
业务域划定信任边界,技术层定位控制能力。
NGCC FOUNDATION
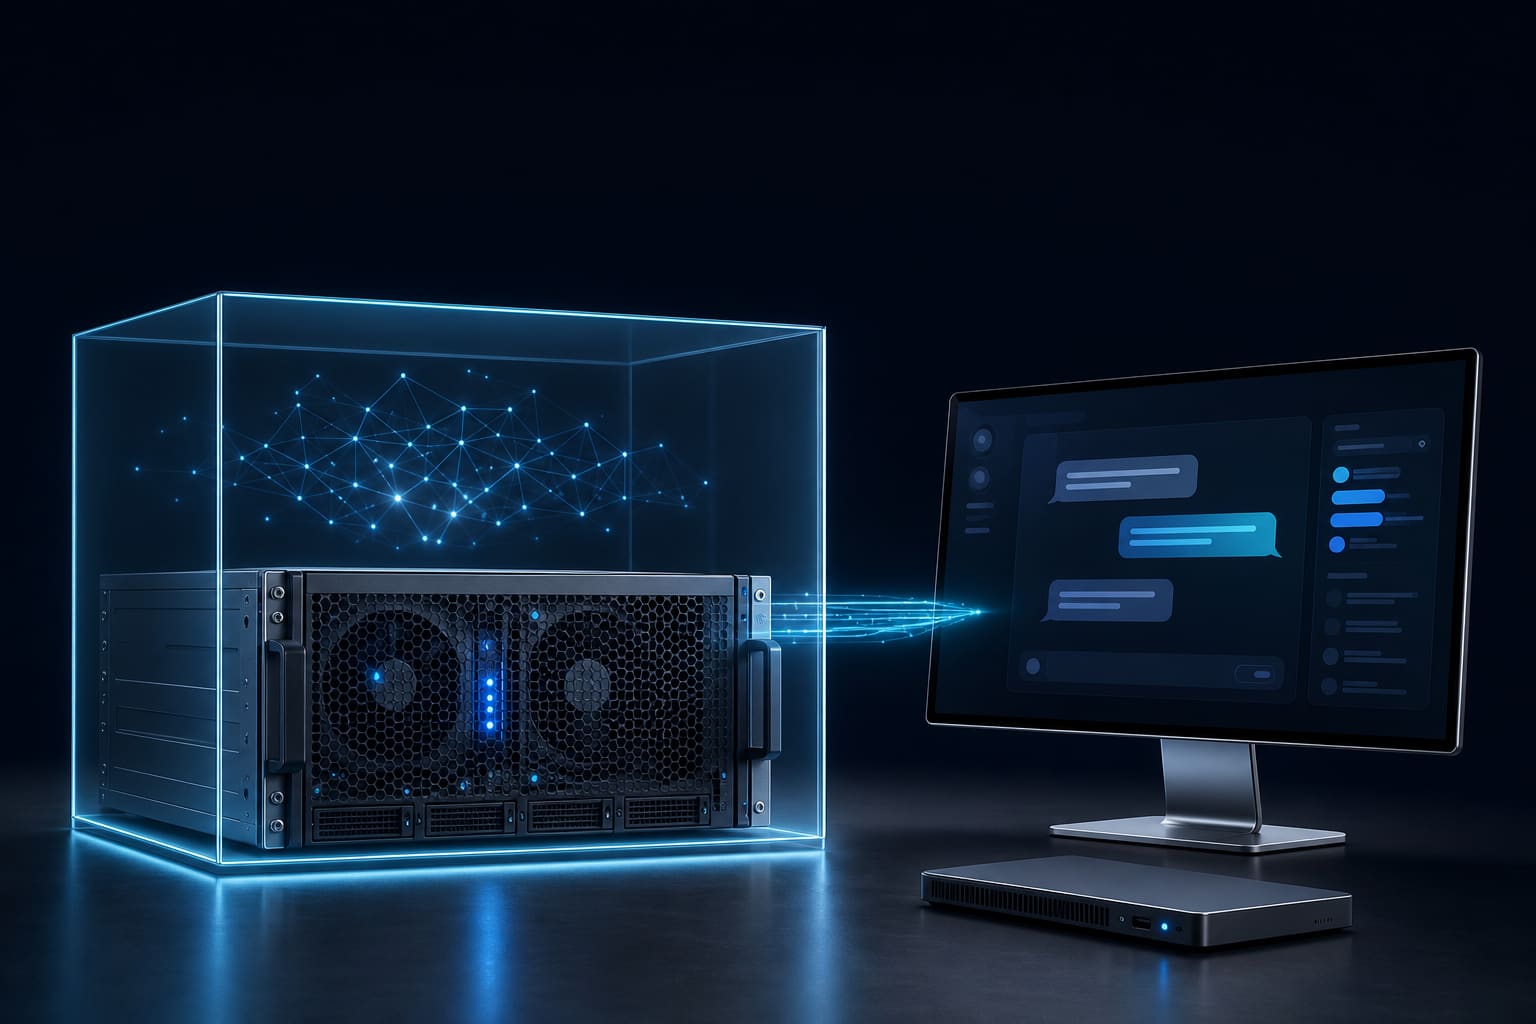
以云端真机和独立物理计算承载系统、应用与数据,并将接入与业务计算分开。
先判断架构,再选择产品与型号。
显示、输入、身份与受控外设。
限定交互端点、方向与接口。
承载系统、应用、数据与业务网络。
三域是责任分离,不代表三台设备。
SEVEN NGCC PRINCIPLES
用七项原则检查边界是否真正成立。
接入与计算分离,明确数据驻留。
以资源、网络和接口建立边界。
确认真机身份与资源归属。
多环境访问不等于数据互通。
跨域交换只走获准路径。
使用位置可以与计算位置分离。
统一管理身份、环境与授权状态。
THREE TRUST LAYERS
根据数据敏感度,将能力放在私域、受控公域或开放公域。
业务系统、企业数据、私域AI与管理过程。
在企业控制下执行获准任务。
只处理公开信息与获准的信息获取。
MANAGEMENT PROCESS
任务带着数据上限与可用能力下达。
任务边界决定实际执行位置。
只衡量已提交并确认的成果。
反馈与培养依据已确认成果。
目标从S4来,成果向S4交。
AGENT GOVERNANCE
权限绑定任务、资源与时限。
高影响动作保留人工确认。
异常任务可暂停,关键操作可复盘。
验证计算底座、跨域交换与授权边界。